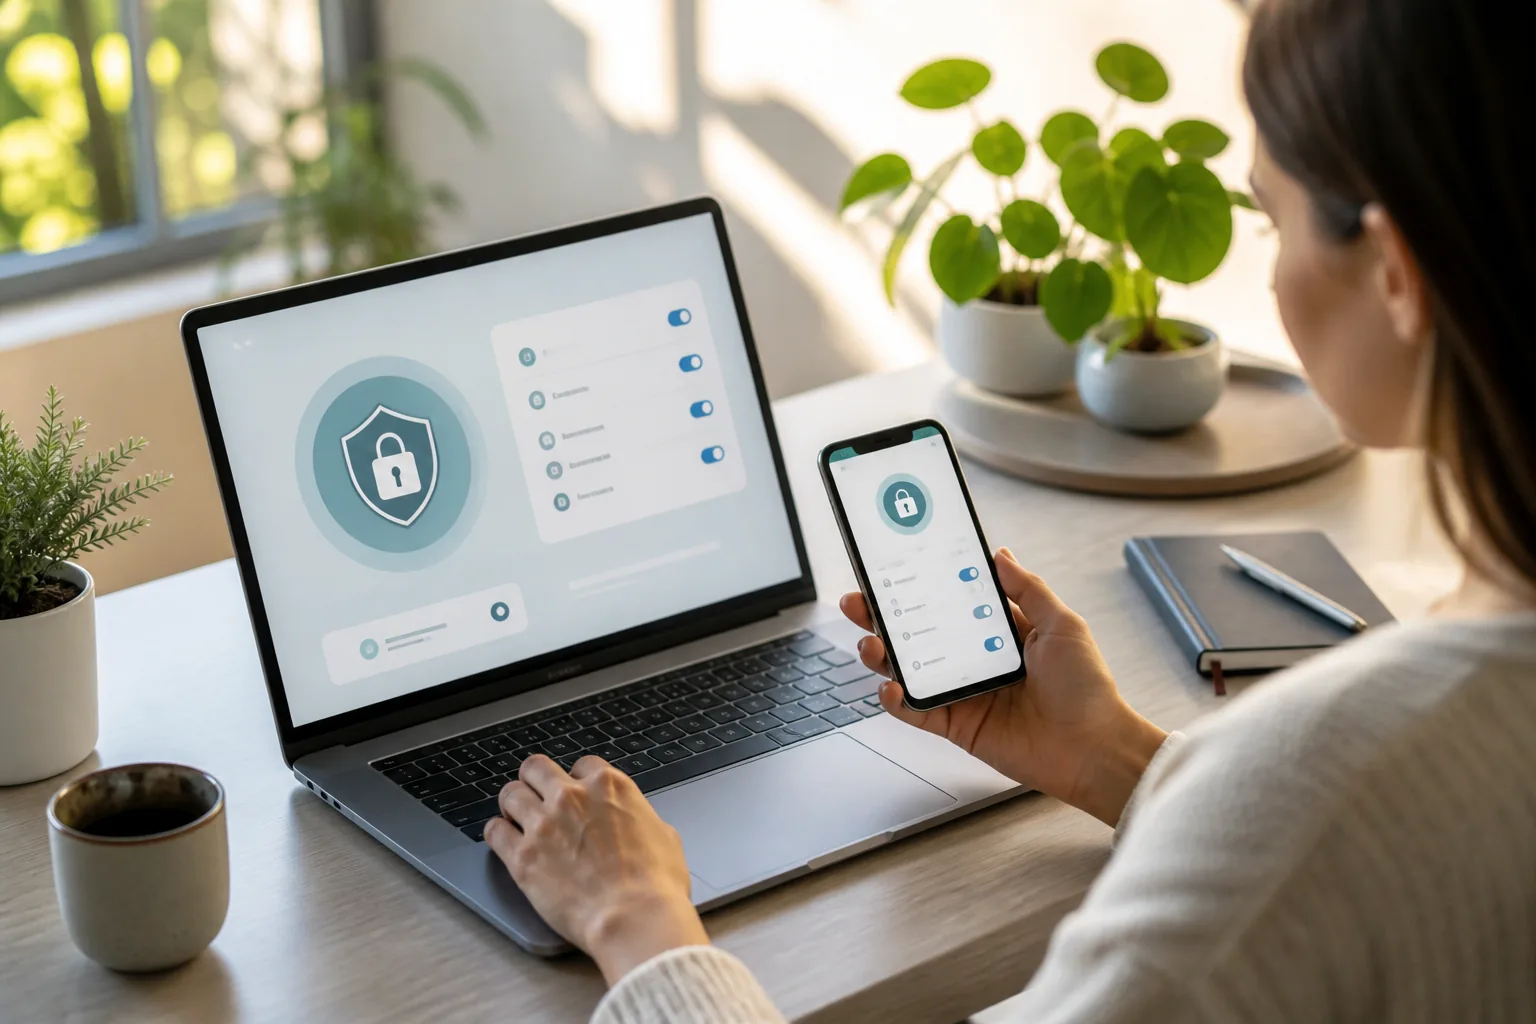
Az online adatvédelem nem kizárólag informatikusok ügye. Naponta több tucatnyi helyen hagyunk magunk után adatot, amikor levelezünk, filmet választunk, parkolást intézünk, vásárolunk vagy egy alkalmazásba belépünk. A legtöbb veszély nem látványos támadásként érkezik, hanem egy újrahasznált jelszó, egy elhamarkodott kattintás vagy egy túl bőkezű alkalmazásengedély formájában. Jó hír, hogy néhány tudatos szokással jelentősen csökkenthető a kockázat. Nem kell minden technikai részletet ismerned, de érdemes rendszert kialakítani: először a legfontosabb fiókokat védd, majd haladj végig a telefonon, a böngészőn és az otthoni hálózaton. Az alábbi lépések ehhez adnak egyszerű, kezdők számára is követhető alapot.
Kezdd a legfontosabb fiókokkal
Elsőként készíts egy rövid listát azokról a szolgáltatásokról, amelyekhez elveszített hozzáférés esetén komoly kellemetlenség társulna. Ide tartozik az elsődleges e-mail-cím, a banki vagy pénzügyi alkalmazás, a közösségi média, a felhőtárhely és az a fiók, amelyen keresztül más oldalakba is belépsz. Az e-mail különösen fontos, mert sok szolgáltatás ide küldi a jelszó-visszaállító üzenetet. Ha valaki ezt megszerzi, több másik fiókhoz is hozzáférést próbálhat szerezni.
Ezeken a helyeken használj egyedi, hosszú jelszót. A hossz gyakran többet számít, mint az, hogy különleges karakterekkel nehezen megjegyezhető legyen. Választhatsz több, egymáshoz nem kapcsolódó szót, amelyeket csak ezen az egy oldalon alkalmazol. Kerüld a születési dátumot, a kedvenc csapatot, a háziállat nevét és az egyszerű számsorokat. A jelszókezelő segíthet az adatok biztonságos tárolásában, így nem kell minden belépést fejben tartanod.
Jó ellenőrzési pont, ha végiggondolod, mely fiókokban tárolsz pénzügyi, munkahelyi vagy személyes információt. A pénzügyi témájú tudatosságot más területeken is hasznosíthatod, például a passzív jövedelem lehetőségeiről szóló útmutató olvasásakor is. A cél egyszerű: ne egyetlen jelszó védje az egész digitális életedet.
A kétlépcsős azonosítás legyen az alap
A jelszó önmagában ma már nem mindig elég. A kétlépcsős azonosítás belépéskor egy második ellenőrzést kér, például hitelesítő alkalmazásból származó kódot, biztonsági kulcsot vagy egyszer használatos jóváhagyást. Ha valaki megszerzi a jelszavadat, ettől még nem feltétlenül tud belépni. A beállítást először az e-mail-fiókodban és a pénzügyi szolgáltatásoknál végezd el, utána jöhetnek a közösségi oldalak és a felhőalapú alkalmazások.
Ha több lehetőség közül választhatsz, a hitelesítő alkalmazás vagy a fizikai biztonsági kulcs általában jobb választás, mint az SMS, mert a telefonszám átvétele külön kockázatot jelenthet. A biztonsági kódokat ne mentsd nyilvános jegyzetbe vagy képernyőképként a telefonod galériájába. Írd fel őket olyan helyre, amelyhez más nem fér hozzá, és ellenőrizd, hogy a helyreállítási e-mail-cím valóban a tiéd.
A beállítás után próbáld ki a kilépést és az újbóli belépést, hogy tudd, mire számíthatsz ismeretlen eszközön. Kapcsold be az értesítéseket az új bejelentkezésekről, és időnként nézd át az aktív munkamenetek listáját. Ha egy régi telefon vagy laptop szerepel benne, amelyet már nem használsz, vond vissza a hozzáférését. Ez pár percet vesz igénybe, mégis gyorsan láthatóvá teszi a szokatlan aktivitást.
Tanuld meg felismerni az adathalász üzeneteket
Az adathalász üzenet gyakran sürgetőnek, hivatalosnak vagy személyesnek tűnik. A feladó arra kérhet, hogy erősítsd meg a fiókodat, rendezz egy állítólagos tartozást, vagy kattints egy nyeremény miatt. A kapkodás a módszer része. Mielőtt megnyitsz egy hivatkozást, nézd meg a feladó valódi címét, a weboldal domainjét és az üzenet hangnemét. A furcsa megfogalmazás, a szokatlan helyesírás és a fenyegető határidő mind figyelmeztető jel lehet.
Ne az üzenetben található gombon keresztül lépj be egy szolgáltatásba, ha bizonytalan vagy. Nyisd meg inkább külön a böngészőt, írd be kézzel a megszokott címet, vagy használd a hivatalos alkalmazást. Soha ne add meg jelszavadat, banki adataidat vagy ellenőrzőkódodat telefonon, e-mailben és üzenetben csak azért, mert a másik fél sürget. A valódi szolgáltató sem kérheti el a belépési kódodat egy ilyen helyzetben.
A gyanús üzenetek nem mindig pénzről szólnak. Egy filmhez, recepthez vagy szórakozáshoz kapcsolódó oldal is tartalmazhat megtévesztő felugró ablakot. Ha például horrorfilmek között válogatsz, a legjobb horrorfilmeket bemutató ajánló megnyitásakor is maradj az ismert, megbízható oldalakon. A kíváncsiság ne írja felül az óvatosságot.
Rendezd a telefon és a böngésző beállításait
A telefonod sokkal több személyes adatot kezel, mint elsőre gondolnád: helyadatokat, névjegyeket, fotókat, üzeneteket és belépési munkameneteket. Nézd át alkalmazásonként, mely engedélyeket használja. Egy időjárási alkalmazásnak például lehet szüksége helyzetre, de a névjegyekhez vagy a mikrofonhoz már nem feltétlenül. A ritkán használt programokat töröld, a többieket pedig frissítsd a hivatalos áruházból. A képernyőzár legyen erős kód vagy biometrikus azonosítás. Ugyanez a józanság vezessen akkor is, amikor egy arcpirosodásról szóló cikket olvasol: egy információs oldalnak nincs szüksége a névjegyeidhez vagy a mikrofonodhoz.
A böngészőben töröld a régi, elmentett belépéseket, amelyeket már nem használsz, és ellenőrizd, milyen webhelyek férnek hozzá a helyzetedhez, a kamerádhoz vagy az értesítéseidhez. A sütik teljes tiltása kényelmetlenséget okozhat, ezért praktikusabb lehet a harmadik féltől származó követők korlátozása és a privát ablak használata érzékenyebb kereséseknél. Nyilvános számítógépen soha ne ments jelszót, és mindig jelentkezz ki a munkamenet végén.
Utazáskor vagy nyilvános helyen ne csatlakozz automatikusan minden elérhető WiFi hálózathoz. Ellenőrizd a hálózat nevét, és ha érzékeny ügyet intézel, használd inkább a mobilinternetet. Autós alkalmazásoknál is figyelj az engedélyekre, például a zöld rendszámú autók parkolási lehetőségeiről szóló információk keresése közben se adj meg több adatot a szükségesnél. A kényelem nem indokolja a korlátlan hozzáférést.
Készíts biztonsági mentést és tarts rendet
A digitális védelemhez az is hozzátartozik, hogy egy elveszett vagy zárolt eszköz után vissza tudd szerezni a saját adataidat. A fontos fotókról, dokumentumokról és munkafájlokról legyen legalább egy külön helyen tárolt másolat. Ez lehet megbízható felhőtárhely vagy külső meghajtó, amelyet nem hagysz folyamatosan a számítógéphez csatlakoztatva. A mentést időnként próbáld visszaállítani, mert csak így derül ki, hogy valóban használható.
Havonta egyszer szánj húsz percet digitális nagytakarításra. Nézd át az aktív munkameneteket, a régi alkalmazáskapcsolatokat, a feliratkozásokat és a megosztott mappákat. A felesleges fiókokat zárd be, a régi telefonszámot vagy e-mail-címet pedig távolítsd el a helyreállítási lehetőségek közül. Az adatminimalizálás egyszerű szabálya: amit nem kell megadnod, azt ne add meg, amit pedig már nem használsz, azt töröld.
A tudatos digitális rutin része az is, hogy ne ossz meg automatikusan minden személyes részletet. Egy étkezési terv, például az aktív életmódhoz ajánlott táplálkozási tippek követése közben sem indokolt egy alkalmazásnak teljes hozzáférést adni a kapcsolataidhoz. Ugyanez igaz a megjelenéssel kapcsolatos keresésekre, például a kerek archoz illő hajfazont bemutató útmutató olvasásakor. A személyes adatok védelme apró, következetes döntésekből épül fel.